Analizziamo l’architettura e la topologia della rete per offrire una valutazione istantanea dello stato delle configurazioni e identificare eventuali criticità.
Le aziende moderne dipendono sempre più dalla tecnologia, ma la crescente connettività aumenta le vulnerabilità ai cyberattacchi. Le conseguenze possono estendersi oltre l’interruzione dei servizi, causando danni economici e perdita di fiducia dei clienti.
Perlustro Security esegue un check-up completo della sicurezza IT, analizzando tecnologie, politiche e procedure aziendali. Il nostro team valuta la conformità normativa e identifica vulnerabilità in dispositivi, applicazioni e processi.
Forniamo una visione chiara dei rischi e azioni correttive mirate per rafforzare la sicurezza aziendale oltre la semplice protezione dei dati.
Un Cybersecurity Risk Assessment IT è un’analisi strutturata della postura di sicurezza dell’infrastruttura informatica aziendale, finalizzata a identificare vulnerabilità, configurazioni non corrette, rischi potenziali e aree di miglioramento. Attraverso Perlustro Security vengono valutati sistemi, reti, configurazioni, processi e controlli di sicurezza per comprendere il livello di maturità Cybersecurity dell’organizzazione e definire interventi correttivi mirati.
Durante un Cybersecurity Risk Assessment IT vengono analizzati i principali elementi che influenzano la sicurezza dell’ambiente informatico, tra cui architettura di rete, dispositivi, sistemi, configurazioni di sicurezza, gestione degli accessi, policy e procedure aziendali.
L’analisi considera anche gli aspetti organizzativi e il fattore umano, elementi fondamentali nella prevenzione e nella gestione degli incidenti informatici.
Effettuare un assessment della sicurezza informatica aziendale è importante perché consente di conoscere il reale livello di protezione dell’organizzazione e individuare eventuali vulnerabilità prima che possano essere sfruttate da una minaccia informatica.
Un Cybersecurity Risk Assessment permette di valutare l’esposizione al rischio, definire le priorità di intervento e pianificare strategie di sicurezza più efficaci in base alle reali esigenze aziendali.
Sì, un Cybersecurity Risk Assessment supporta il percorso di adeguamento a normative e standard di sicurezza come NIS2, GDPR e ISO/IEC 27001, fornendo una valutazione del livello di maturità Cybersecurity dell’organizzazione.
L’attività consente di identificare eventuali gap tecnologici e organizzativi e di definire un percorso di miglioramento coerente con i requisiti richiesti e con il profilo di rischio aziendale.
La differenza tra un Cybersecurity Risk Assessment e un Vulnerability Assessment riguarda l’ampiezza dell’analisi: un Vulnerability Assessment si concentra principalmente sull’identificazione delle vulnerabilità tecniche presenti nei sistemi e nelle infrastrutture IT, mentre un Cybersecurity Risk Assessment valuta il rischio complessivo considerando tecnologia, processi, configurazioni, controlli di sicurezza e fattore umano.
Un Cybersecurity Risk Assessment consente quindi di comprendere non solo quali vulnerabilità sono presenti, ma anche il loro possibile impatto sull’organizzazione e le priorità di intervento per migliorare la postura di sicurezza aziendale.
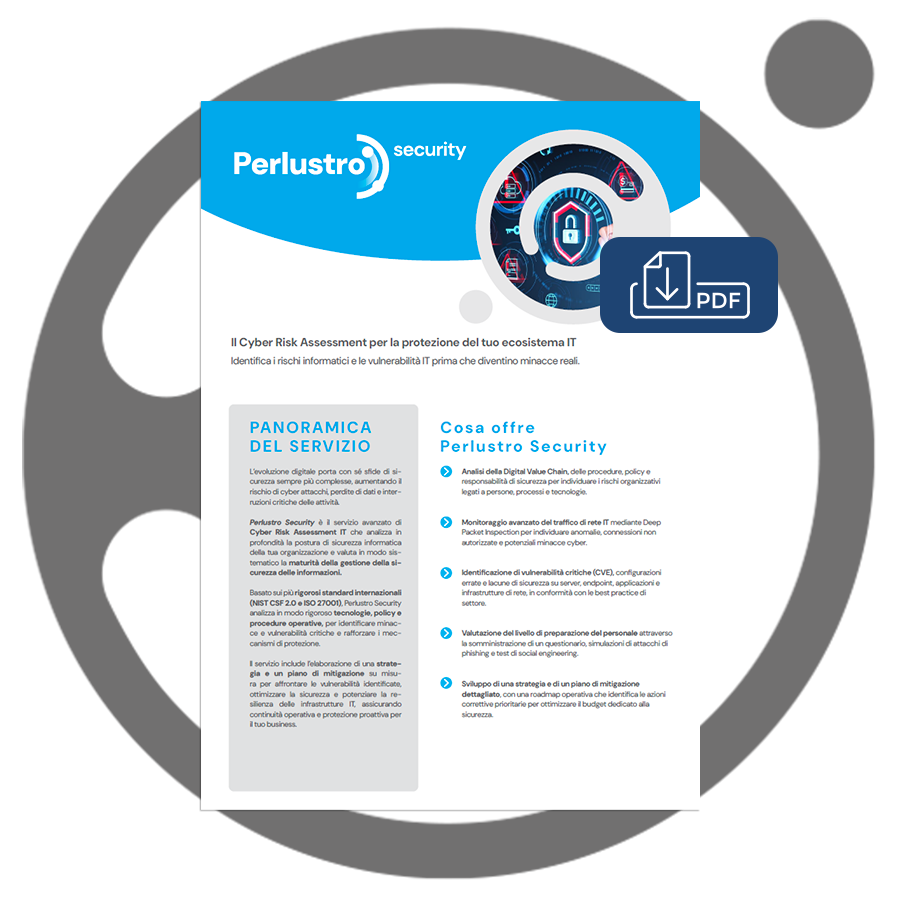
Nella scheda informativa troverai informazioni su come effettuare il check up di valutazione del livello di rischio informatico della tua rete IT.
Il check-up preliminare dei processi e della rete informatica aziendale, che verifica il grado di maturità digitale e il livello generale di sicurezza informatica.
Il check-up di Cybersicurezza della tua rete OT che identifica le vulnerabilità e valuta i rischi informatici correlati.
Il servizio di Penetration Testing che simula un attacco cyber per verificare e risolvere le vulnerabilità critiche.